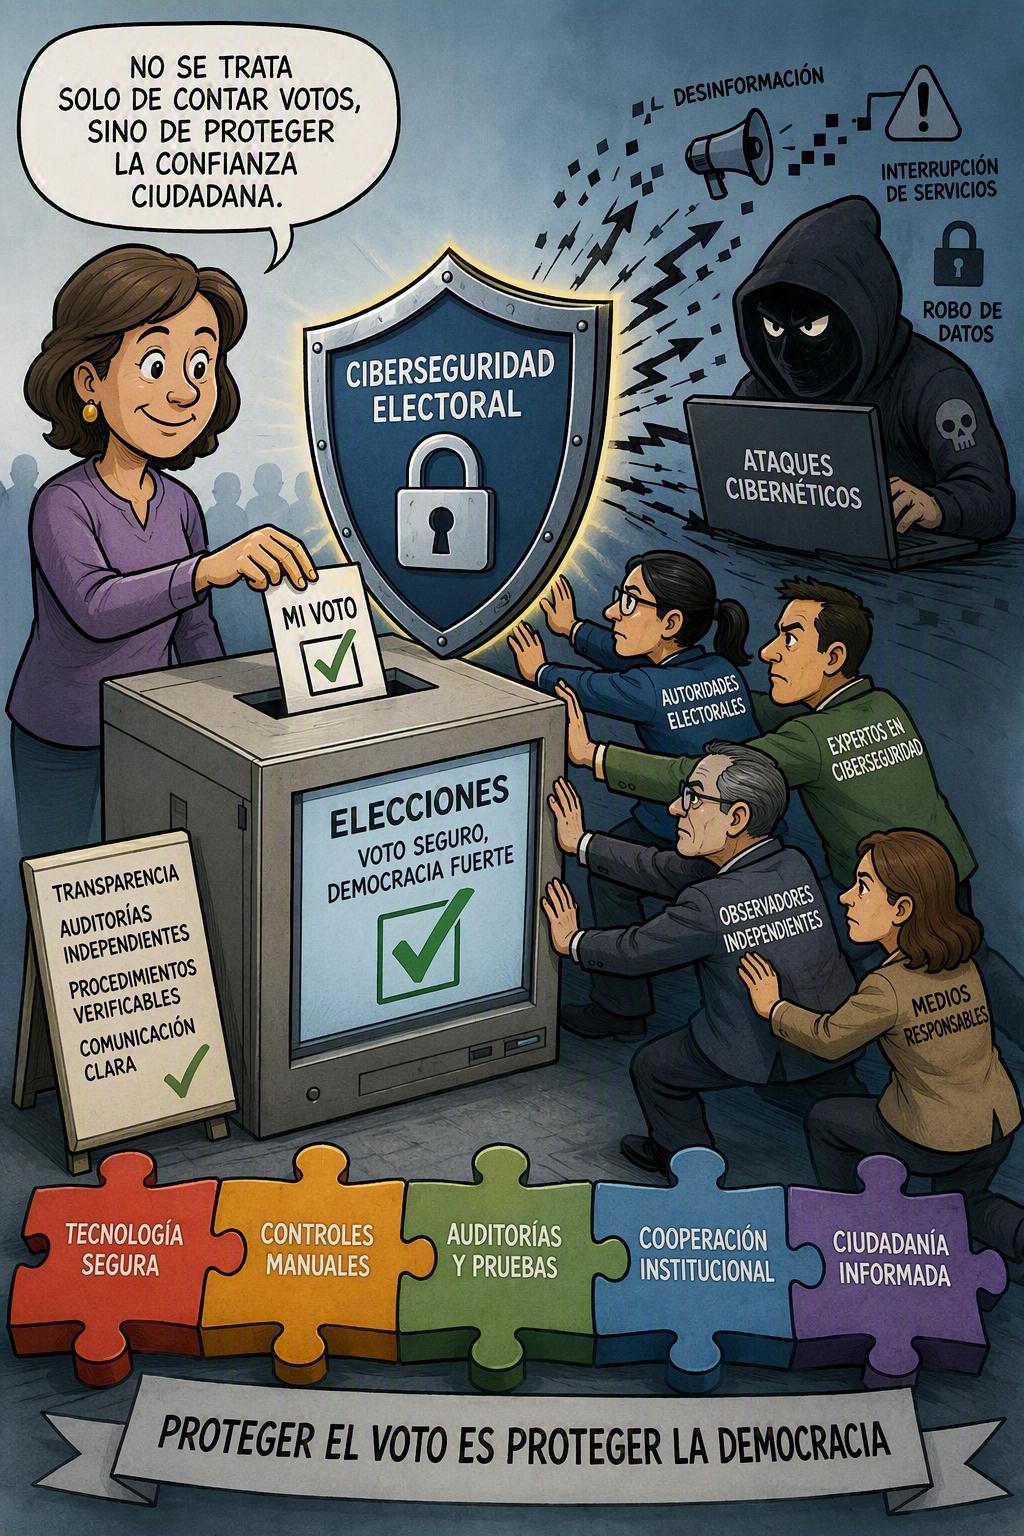
A propósito de las denuncias formuladas este sábado por las autoridades rusas sobre ataques contra sistemas de votación y líneas de comunicación en todo el país, en el segundo día de las elecciones parlamentarias, que se celebrarán del 18 al 20 de septiembre y que Moscú presenta como una prueba del apoyo público a la guerra en Ucrania, las alertas sobre intentos de sabotaje digital vuelven a colocar en primer plano una realidad que trasciende fronteras, gobiernos y modelos políticos: la ciberseguridad se ha convertido en un componente esencial de la integridad electoral.
Ya no basta con proteger físicamente los centros de votación, las urnas o los documentos oficiales. También es indispensable resguardar las infraestructuras digitales que permiten registrar electores, transmitir información, procesar resultados y comunicar incidencias a la ciudadanía.
Como ha advertido J. Alex Halderman, profesor de Ciencias de la Computación de la Universidad de Michigan y uno de los principales investigadores mundiales en seguridad electoral:“En el nivel más alto, un proceso electoral seguro debe ser confiable y, al mismo tiempo, contar con la confianza del público”. Su planteamiento distingue entre la seguridad real del sistema y la percepción ciudadana sobre esa seguridad, dos condiciones diferentes, pero igualmente necesarias para la legitimidad de una elección.
Un ataque cibernético no necesita alterar directamente el resultado de una elección para causar un daño considerable. La interrupción temporal de una plataforma, la saturación de un portal informativo, el sabotaje de una línea de comunicación o la divulgación de datos sin verificar pueden ser suficientes para sembrar dudas sobre la legitimidad del proceso. En asuntos electorales, la percepción pública importa casi tanto como la seguridad técnica, porque la democracia depende de que los ciudadanos confíen en que su voluntad será registrada, protegida y contabilizada correctamente.
Por esa razón, las autoridades electorales deben comprender que la respuesta frente a una amenaza digital no puede limitarse a afirmar que el ataque fue repelido. Una comunicación institucional eficaz debe explicar, dentro de los límites que permita la seguridad, qué sistema fue afectado, durante cuánto tiempo, cuáles mecanismos de contingencia fueron activados y si la integridad de los votos permaneció protegida. Informar con precisión fortalece la credibilidad; comunicar de manera ambigua o excesivamente defensiva puede alimentar sospechas, incluso cuando la operación electoral no haya sufrido daños reales.
La atribución de responsabilidades constituye otro desafío delicado. Determinar quién se encuentra detrás de un ataque informático exige análisis técnicos, cooperación entre organismos especializados y evidencias verificables. En contextos de tensión política o internacional, señalar anticipadamente a un gobierno, organización o grupo puede convertir un incidente técnico en un instrumento de confrontación. La prudencia no significa ocultamiento: significa diferenciar claramente entre los hechos confirmados, las hipótesis investigadas y las acusaciones que todavía no cuentan con pruebas públicas suficientes.
La protección de una elección tampoco puede depender exclusivamente de la institución responsable del proceso. Requiere la coordinación de autoridades electorales, organismos de ciberseguridad, empresas de telecomunicaciones, proveedores tecnológicos, fuerzas de seguridad, universidades y observadores independientes. Cada uno posee capacidades distintas, pero complementarias. La colaboración permite identificar vulnerabilidades, realizar simulacros, establecer protocolos de respuesta y garantizar mecanismos alternativos cuando una plataforma digital o una red de comunicaciones deja de funcionar.
Resulta igualmente indispensable conservar procedimientos manuales y verificables. La modernización tecnológica puede agilizar determinadas operaciones, pero no debe eliminar los controles físicos, las actas impresas, las auditorías posteriores ni la posibilidad de reconstruir el proceso electoral mediante evidencias independientes. Toda innovación aplicada al voto debe incorporar trazabilidad, redundancia y capacidad de revisión. La eficiencia tecnológica nunca debe colocarse por encima de la verificabilidad democrática.
Sobre este punto, Matt Blaze, profesor de Ciencias de la Computación y Derecho en la Universidad de Georgetown y cofundador de la iniciativa internacional Voting Village, ha recomendado que“las auditorías rigurosas que limitan el riesgo deben realizarse rutinariamente después de cada elección para detectar y corregir fallas de software y ataques”. La propuesta parte del reconocimiento de que ningún sistema informático complejo puede considerarse completamente inmune a errores, configuraciones defectuosas o intervenciones maliciosas.
Las auditorías independientes representan, por tanto, una herramienta fundamental. No deberían realizarse únicamente después de una crisis, sino antes, durante y después de cada proceso electoral. Las pruebas de penetración, la evaluación del software, la revisión de los proveedores, el control de accesos y la supervisión de la cadena de transmisión permiten detectar debilidades antes de que sean aprovechadas. La presencia de especialistas externos también contribuye a disminuir la percepción de que una institución se investiga a sí misma.
El estadístico Philip B. Stark, profesor de la Universidad de California en Berkeley y creador del concepto de auditorías limitantes del riesgo, resume este principio con una advertencia categórica:“No basta con anunciar ganadores; también debe aportarse evidencia pública sólida de que los ganadores declarados realmente ganaron”. Para Stark, las declaraciones institucionales de seguridad no sustituyen una evidencia electoral verificable, transparente y accesible al escrutinio público.
La desinformación constituye otra dimensión del problema. Durante una jornada electoral pueden circular imágenes descontextualizadas, documentos falsificados o mensajes que exageren una falla técnica. Las instituciones deben contar con canales oficiales activos, equipos de verificación y voceros capacitados para responder con rapidez. Sin embargo, la velocidad no debe sacrificar la exactitud: una explicación incorrecta puede provocar un daño mayor que el rumor original.
También corresponde a los medios de comunicación ejercer una responsabilidad especial. Informar sobre un supuesto ataque cibernético exige distinguir entre una tentativa, una interrupción operativa y una alteración comprobada de datos electorales. No todos los incidentes tienen la misma gravedad ni producen las mismas consecuencias. Los titulares alarmistas pueden amplificar el objetivo de quienes buscan crear confusión, mientras que una cobertura rigurosa ayuda a la ciudadanía a comprender la verdadera dimensión de lo ocurrido.
El ciudadano, por su parte, debe desarrollar una cultura básica de seguridad digital y verificación informativa. Consultar fuentes oficiales, desconfiar de mensajes anónimos y evitar la difusión de contenidos no comprobados son acciones sencillas, pero relevantes. La integridad electoral no es una responsabilidad exclusiva del Estado: también depende del comportamiento responsable de partidos, candidatos, medios, organizaciones sociales y usuarios de plataformas digitales.
La principal enseñanza es clara: la ciberseguridad electoral no debe improvisarse cuando aparecen los ataques. Debe construirse durante todo el ciclo electoral mediante inversión tecnológica, capacitación permanente, cooperación institucional, auditorías independientes y protocolos transparentes. Cada falla detectada debe convertirse en una oportunidad para fortalecer los sistemas, no en un pretexto para restringir la información o reducir la supervisión pública.
Proteger una elección significa mucho más que impedir la manipulación de una base de datos. Significa garantizar que la ciudadanía pueda votar sin intimidaciones, que los resultados sean verificables y que cualquier denuncia sea investigada con criterios técnicos. También supone evitar que las amenazas digitales se utilicen como argumento político sin pruebas o como justificación para debilitar los controles democráticos.
En la era digital, la confianza pública es una infraestructura crítica. Puede ser atacada, manipulada o erosionada, pero también puede fortalecerse mediante transparencia, preparación y rendición de cuentas. La mejor respuesta frente a los riesgos cibernéticos no es el secretismo ni la acusación precipitada, sino la construcción de sistemas resistentes, auditables y comprensibles para la sociedad.
La democracia no puede prometer que nunca sufrirá un ataque informático. Lo que sí debe garantizar es que estará preparada para detectarlo, contenerlo, investigarlo y explicar sus consecuencias con honestidad. Esa capacidad de respuesta constituye una de las nuevas medidas de la fortaleza institucional./

Sobre el autor, Luis Orlando Díaz Vólquez, es ingeniero de sistemas de computadora, editor bibliográfico y productor de medios de comunicación. Autor de artículos de opinión y análisis sobre geopolítica, seguridad y comercio internacional. Ha seguido y escrito sobre procesos regionales y eventos de alto impacto (ferias internacionales, congresos sectoriales y coyunturas de seguridad nacional). Su enfoque privilegia la institucionalidad, el Estado mínimo funcional y la apertura económica con compliance como pilares para la normalización y el desarrollo sostenible.
#GuasábaraEditor
Título: Ciberseguridad electoral: proteger el voto es proteger la confianza pública
Fuentes: [news.umich.edu] [mattblaze.org] [legis.ga.gov], [cdar.econ….rkeley.edu]