El día en que el gran oído de Washington quedó sordo
La caída de NSA Net, la red interna clasificada de la agencia de inteligencia más poderosa del mundo, coincidió con fallos en la aviación, la banca y las plataformas digitales de Estados Unidos. El episodio no prueba que haya ocurrido un ataque, pero sí demuestra que la seguridad de un Estado depende de la resiliencia de su infraestructura invisible.
Por Luis Orlando Díaz Vólquez | #GuasábaraEditor
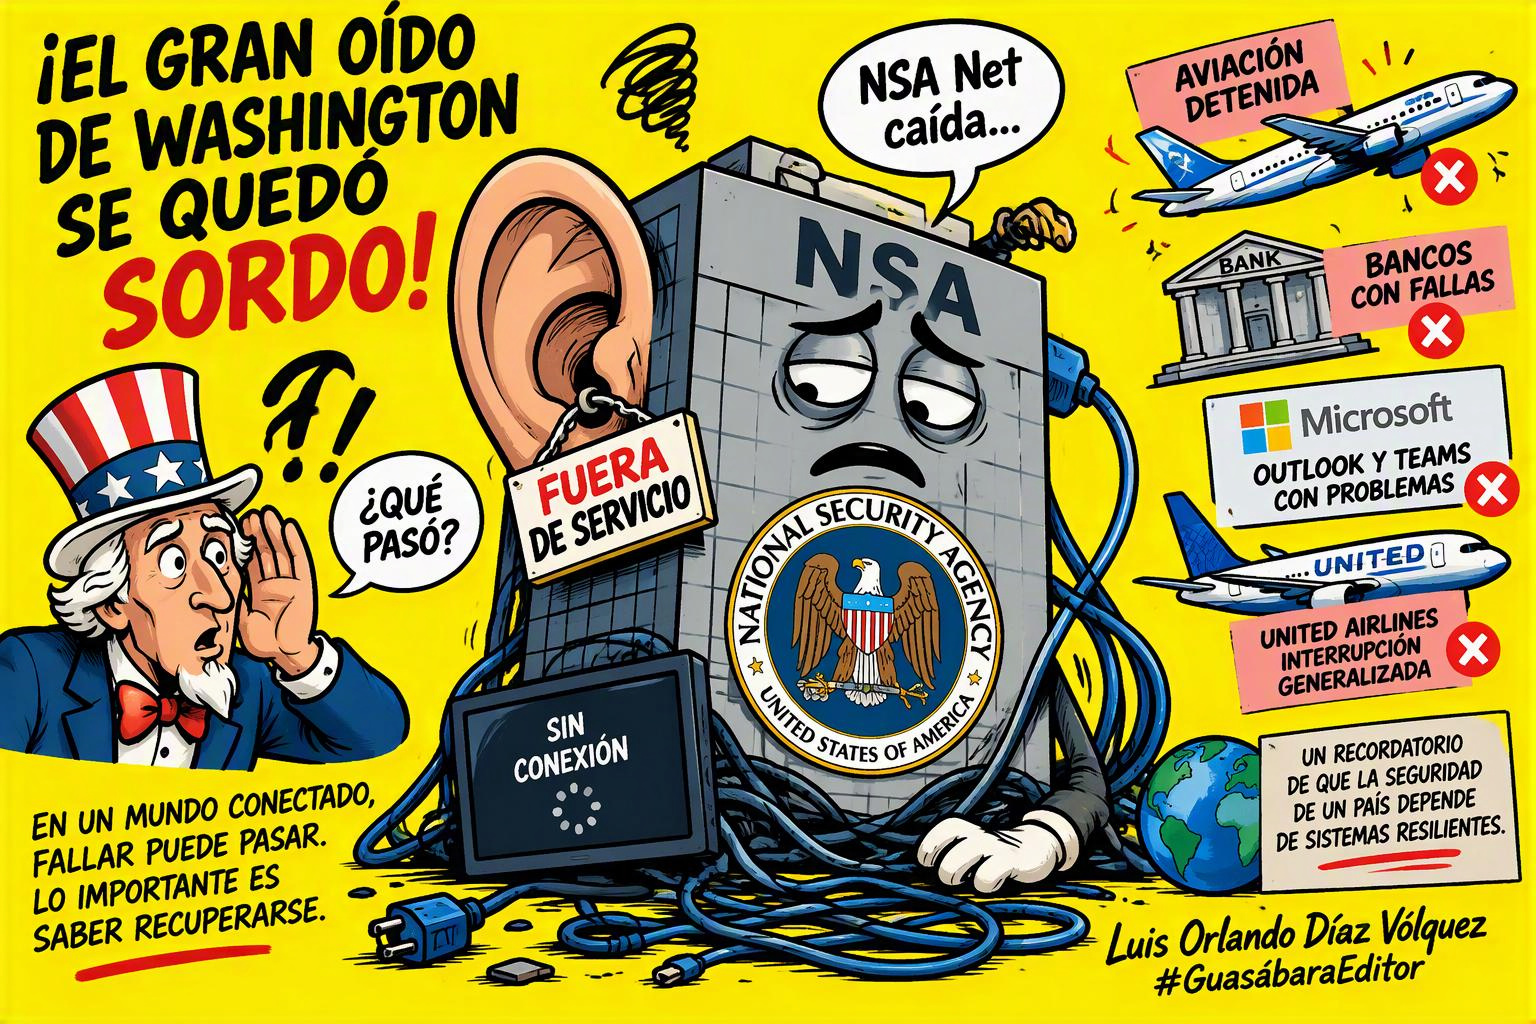
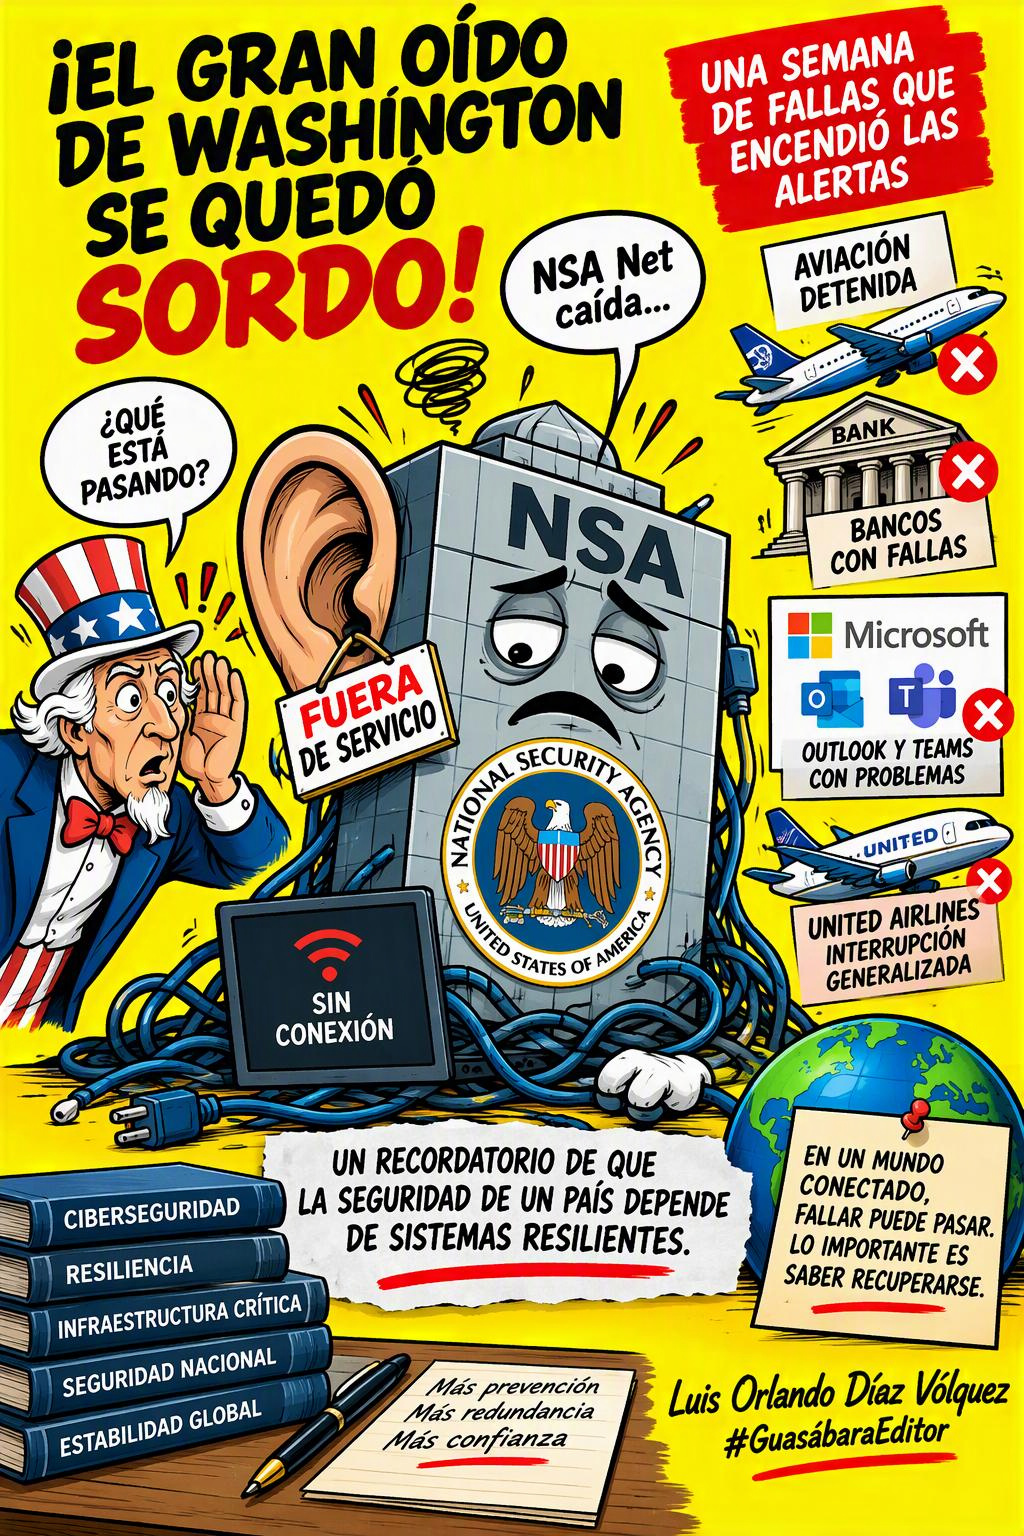
Hay noticias que se miden por su estruendo y otras por su silencio. La que publicó CNN el 17 de noviembre de 2026 pertenece a la segunda categoría. Según seis fuentes consultadas por el medio, NSA Net, la red altamente clasificada que utilizan los empleados de la Agencia de Seguridad Nacional de Estados Unidos para intercambiar información sensible, quedó fuera de servicio. Hasta el momento, no existen indicios de un ciberataque. Sin embargo, la agencia tuvo que implementar un sistema de llegadas escalonadas para su personal mientras intentaba determinar el alcance del problema. La institución que durante décadas ha simbolizado la capacidad de escuchar al mundo se encontró, por unas horas, con dificultades para comunicarse consigo misma.
El dato aislado preocupa. El contexto preocupa todavía más. El viernes anterior, todos los vuelos nacionales de Estados Unidos fueron suspendidos durante más de cuatro horas. La Administración Federal de Aviación (FAA) atribuyó el problema a un único enrutador en Arkansas. Según la FAA, la jornada terminó con unas 12.462 cancelaciones, aunque no todas estuvieron relacionadas directamente con la suspensión. El lunes, United Airlines reportó una “interrupción generalizada de sus sistemas”, mientras usuarios de grandes bancos denunciaban problemas de acceso. La semana anterior, una caída global de servicios de Microsoft había dejado a millones de personas sin Outlook ni Teams. El mismo martes, la Agencia Federal para el Manejo de Emergencias (FEMA) tenía programada su primera prueba nacional de alertas desde 2023. Desde Manila, el presidente Donald Trump restó importancia a estos fallos y afirmó, según Reuters, que “cosas como esa pasan”.
El presidente tiene razón en una cosa: estas fallas ocurren. Precisamente por eso, el problema exige atención. La sociología de la tecnología lo explicó hace más de cuatro décadas. En Normal Accidents (1984), Charles Perrow sostuvo que los sistemas complejos y estrechamente interconectados producen accidentes que, lejos de ser excepcionales, forman parte de su propia naturaleza. Un enrutador defectuoso puede detener la aviación de una superpotencia. Una actualización defectuosa puede paralizar aeropuertos, hospitales y bancos en varios continentes, como ocurrió en julio de 2024 con CrowdStrike, cuando, según Microsoft, alrededor de 8,5 millones de equipos con Windows quedaron inutilizados. El enemigo no siempre llega desde fuera. Con frecuencia, ya está dentro de la arquitectura del sistema.
El criptógrafo Bruce Schneier lo resumió con una frase que se convirtió en principio rector de la disciplina: “La seguridad es un proceso, no un producto”. La caída de NSA Net confirma esa idea con una claridad incómoda. Ningún presupuesto de inteligencia, por grande que sea, compra la invulnerabilidad. Lo que puede comprar, si se administra con disciplina, es la capacidad de fallar sin colapsar. Por eso resulta relevante lo que un funcionario en activo y otro retirado explicaron a CNN: el incidente no afectaba la capacidad de la NSA para transmitir inteligencia urgente al presidente, quien viajaba por Asia a bordo del Air Force One antes de reunirse con Xi Jinping y Vladimir Putin. Ambos describieron múltiples redundancias y redes de respaldo. En la era digital, la soberanía no depende solamente de impedir la caída de los sistemas, sino de garantizar que el Estado siga funcionando cuando una parte de ellos deje de operar.
Los principales centros de pensamiento del mundo llevan años advirtiendo sobre este desplazamiento conceptual. El Center for Strategic and International Studies (CSIS) mantiene un registro de incidentes cibernéticos significativos que muestra cómo se difumina la frontera entre accidente, crimen y operación estatal. RAND Corporation ha insistido en que la resiliencia, entendida como la capacidad de absorber, adaptarse y recuperarse, debe ubicarse al mismo nivel que la disuasión dentro de la doctrina de seguridad. La Cyber Statecraft Initiative del Atlantic Council ha advertido sobre la concentración del riesgo en pocos proveedores tecnológicos y en cadenas de suministro de software de las que dependen gobiernos completos. El Belfer Center de Harvard, mediante su National Cyber Power Index, ha subrayado que el poder cibernético de una nación incluye tanto su capacidad ofensiva como su solidez defensiva e institucional. En Europa, Chatham House ha alertado sobre el riesgo que representan los sistemas heredados en infraestructuras críticas y sobre la necesidad de un mantenimiento constante que rara vez genera titulares.
A esa reflexión se suma una advertencia política que hoy adquiere un significado particular. En 2011, Leon Panetta, entonces director designado de la Secretaría de Defensa, afirmó ante el Senado que “el próximo Pearl Harbor que enfrentemos bien podría ser un ciberataque”. Esta semana no ocurrió un Pearl Harbor digital, y conviene evitar el sensacionalismo. Sin embargo, la secuencia de fallas ofrece algo casi tan valioso para un adversario como un ataque: información sobre los puntos de quiebre de Estados Unidos, su tiempo de recuperación y la forma en que sus instituciones comunican cada crisis. Cada apagón accidental funciona también como un ensayo involuntario que otros pueden observar y estudiar.
La lección económica es igual de clara. Ginni Rometty, entonces presidenta de IBM, afirmó en 2015 que “el cibercrimen es la mayor amenaza para todas las empresas del mundo”. Una década después, la amenaza ya no se limita al delito. Incluye la fragilidad técnica, la interdependencia y la confianza pública. Cuando falla la aviación, se interrumpen las cadenas logísticas. Cuando fallan los bancos, se resiente la confianza en los pagos. Cuando falla una red de inteligencia, se debilita la percepción de control. Los mercados no esperan el informe forense para reaccionar. Responden a la incertidumbre.
Para República Dominicana, la noticia no es lejana. El país ha apostado por la digitalización como motor de competitividad. La Dirección General de Aduanas ha acelerado la modernización de sus plataformas, la Ventanilla Única de Comercio Exterior concentra trámites estratégicos y la Meta RD 2036 vincula el crecimiento con la logística, la economía digital y la atracción de inversiones. Esa transformación debe continuar porque es correcta. No obstante, el caso de la NSA recuerda que cada nuevo servicio digital debe ir acompañado de redundancia, protocolos de continuidad, pruebas periódicas de contingencia y una gobernanza que trate la ciberseguridad como política de Estado, no como un asunto exclusivamente técnico. La Ley 53-07 sobre Crímenes y Delitos de Alta Tecnología y la Estrategia Nacional de Ciberseguridad constituyen una base importante, pero los hechos internacionales demuestran que esa base debe actualizarse al ritmo de la interdependencia global. Un puerto, una aduana o un sistema de pagos que se detiene durante cuatro horas afecta la economía real, aunque nadie lo haya atacado.
La caída de NSA Net no debe leerse como una humillación de Washington ni como la antesala de un apocalipsis digital. Debe interpretarse como lo que es: un recordatorio de que el poder del siglo XXI descansa sobre cables, enrutadores, servidores y procedimientos que casi nunca reciben atención pública. La verdadera fortaleza de un Estado no consiste en no fallar nunca, sino en fallar sin perder el rumbo. Esa es la diferencia entre una nación vulnerable y una nación resiliente. Y es una lección que ningún país que aspire a ser una plataforma logística y digital del Caribe puede ignorar.
Referencia
Agencia EFE. (2026, 17 de noviembre). Cae la red interna de comunicaciones de la agencia de seguridad de EE. UU., según CNN.
Bertrand, N., Lillis, K. B., Lyngaas, S., Winkie, D., y Cohen, Z. (2026, 17 de noviembre). Exclusiva: la red de comunicaciones de seguridad de EE. UU., altamente clasificada, sufre una caída, según fuentes. CNN.
Center for Strategic and International Studies. (s. f.). Significant cyber incidents. https://www.csis.org/programs/strategic-technologies-program/significant-cyber-incidents
Perrow, C. (1984). Normal accidents: Living with high-risk technologies. Basic Books.
Schneier, B. (2000). Secrets and lies: Digital security in a networked world. Wiley.
Voas, J., y Belfer Center for Science and International Affairs. (2022). National cyber power index 2022. Harvard Kennedy School.
Weston, D. (2024, 20 de julio). Helping our customers through the CrowdStrike outage. Microsoft Official Blog.